Sur cette page
Repères AI Act et RGPD
Guide pratique pour les développeurs qui construisent un produit avec de l’IA ou des données personnelles : ce que disent les textes, les dates, les chiffres et ce que cela change dans le code.
Ce guide sert à poser les bonnes questions. Il ne remplace pas l’avis d’un juriste ou du DPO sur un projet réel. Les numéros d’articles renvoient au règlement IA (RIA) sauf mention « RGPD ».
L’essentiel en dix points
- Le RIA encadre un système d’IA selon son usage et ses risques. Le RGPD encadre tout traitement de données personnelles. Les deux s’appliquent souvent au même projet.
- Le droit classe un usage, pas un modèle. Le même LLM peut corriger l’orthographe (risque minimal) ou trier des CV (haut risque).
- Si votre entreprise vend un produit construit sur l’API d’un modèle, elle est fournisseur de ce système. Les obligations du fournisseur du modèle ne couvrent pas les vôtres.
- Les pratiques interdites s’appliquent depuis le 2 février 2025. Celle que l’on croise le plus dans un produit : la reconnaissance des émotions au travail ou à l’école.
- Depuis le 2 août 2026, une personne doit savoir qu’elle échange avec une IA. Les contenus générés doivent porter un marquage lisible par machine.
- Les règles haut risque s’appliquent le 2 décembre 2027 pour l’annexe III et le 2 août 2028 pour l’annexe I. L’Omnibus de juillet 2026 a fixé ces dates. Les supports plus anciens affichent encore 2026 et 2027.
- Un système de l’annexe III peut sortir du haut risque s’il ne pèse pas sur la décision. Il y reste s’il profile des personnes, et le fournisseur doit documenter son analyse.
- Le RGPD s’applique dès la première donnée personnelle : dans le prompt, le contexte d’un RAG, les journaux ou la réponse. Retirer le nom ne suffit pas à anonymiser.
- Une bonne partie de la conformité se code : mention IA dans l’interface, prompt minimal, purge planifiée, export et suppression de compte, journaux.
- Vérifiez la date de chaque source. Le RIA a déjà été modifié une fois, et la Commission peut modifier l’annexe III par acte délégué.
Deux textes, deux questions
Le RIA pose la question du produit : ce système d’IA présente-t-il un risque pour la santé, la sécurité ou les droits fondamentaux ? Le RGPD pose la question des données : traite-t-on des informations sur une personne identifiable, et avec quelles garanties ? Répondez aux deux séparément. La CNIL illustre les quatre combinaisons possibles.
| RIA, règlement 2024/1689 | RGPD, règlement 2016/679 | |
|---|---|---|
| Objet | Un système ou un modèle d'IA | Un traitement de données personnelles |
| Logique | Le texte fixe des niveaux de risque, puis des exigences par niveau | Des principes généraux que le responsable applique et justifie |
| Acteurs | Fournisseur, déployeur, importateur, distributeur | Responsable du traitement, sous-traitant |
| Preuves | Documentation technique, évaluation de conformité, marquage CE pour le haut risque | Registre, AIPD, contrats de sous-traitance |
| Amende maximale | 35 M€ ou 7 % du chiffre d'affaires mondial | 20 M€ ou 4 % du chiffre d'affaires mondial |
| Autorité en France | Plusieurs, en cours de désignation par la loi. La DGCCRF coordonne | CNIL |
À retenir
- Respecter le RIA ne dispense pas du RGPD, et inversement.
- D'autres règles s'ajoutent : droit du travail, droit d'auteur, contrats, secret des affaires, non-discrimination, règles sectorielles.
Votre rôle
Chaque texte a son vocabulaire. Le cas typique d’un développeur : l’entreprise appelle l’API d’un modèle et vend un chatbot, un RAG ou un agent à des clients. La même chaîne reçoit alors deux séries de noms.
Faire défiler vers la droite →
chapitre V
articles 16 et 50
articles 26 et 50
à déclarer au client
contrat de l'article 28
choisit la finalité
ont des droits
Si votre entreprise utilise l’outil pour elle-même, elle est déployeur et responsable du traitement. Elle devient fournisseur si elle met son nom sur un système, le modifie de façon substantielle ou le détourne vers un usage à haut risque (article 25).
- Système d'IA
- Système automatisé qui, à partir des entrées qu'il reçoit, déduit comment produire des prédictions, du contenu, des recommandations ou des décisions (article 3.1). Un script à règles fixes n'en est pas un.
- Modèle d'IA à usage général
- Un modèle capable de nombreuses tâches, comme un LLM. Son fournisseur publie une documentation technique, une politique de respect du droit d'auteur et un résumé des données d'entraînement. Au-delà de 1025 opérations de calcul pour l'entraînement, le modèle est présumé à risque systémique (article 51).
- Fournisseur
- Développe un système d'IA, ou le fait développer, et le met sur le marché sous son nom, gratuitement ou non.
- Déployeur
- Utilise un système d'IA sous son autorité, dans un cadre professionnel.
- Responsable du traitement
- Décide pourquoi et comment les données sont traitées. Il porte la responsabilité RGPD, même avec un prestataire.
- Sous-traitant
- Traite les données pour le compte du responsable et sur ses instructions, avec un contrat conforme à l'article 28 du RGPD.
- Donnée personnelle
- Toute information sur une personne identifiable, directement ou en croisant des éléments : un identifiant, une adresse IP, un parcours professionnel daté.
- Pseudonymisation
- Remplacer l'identité par un code. La donnée reste personnelle et le RGPD s'applique. Seule une anonymisation qui empêche toute réidentification fait sortir du RGPD.
Les niveaux de risque
Le RIA ne régule pas l’IA en bloc. Il classe les usages en niveaux et attache des obligations à chacun. Les modèles à usage général forment une catégorie à part, sous la pyramide, parce qu’ils alimentent des systèmes de tous niveaux.
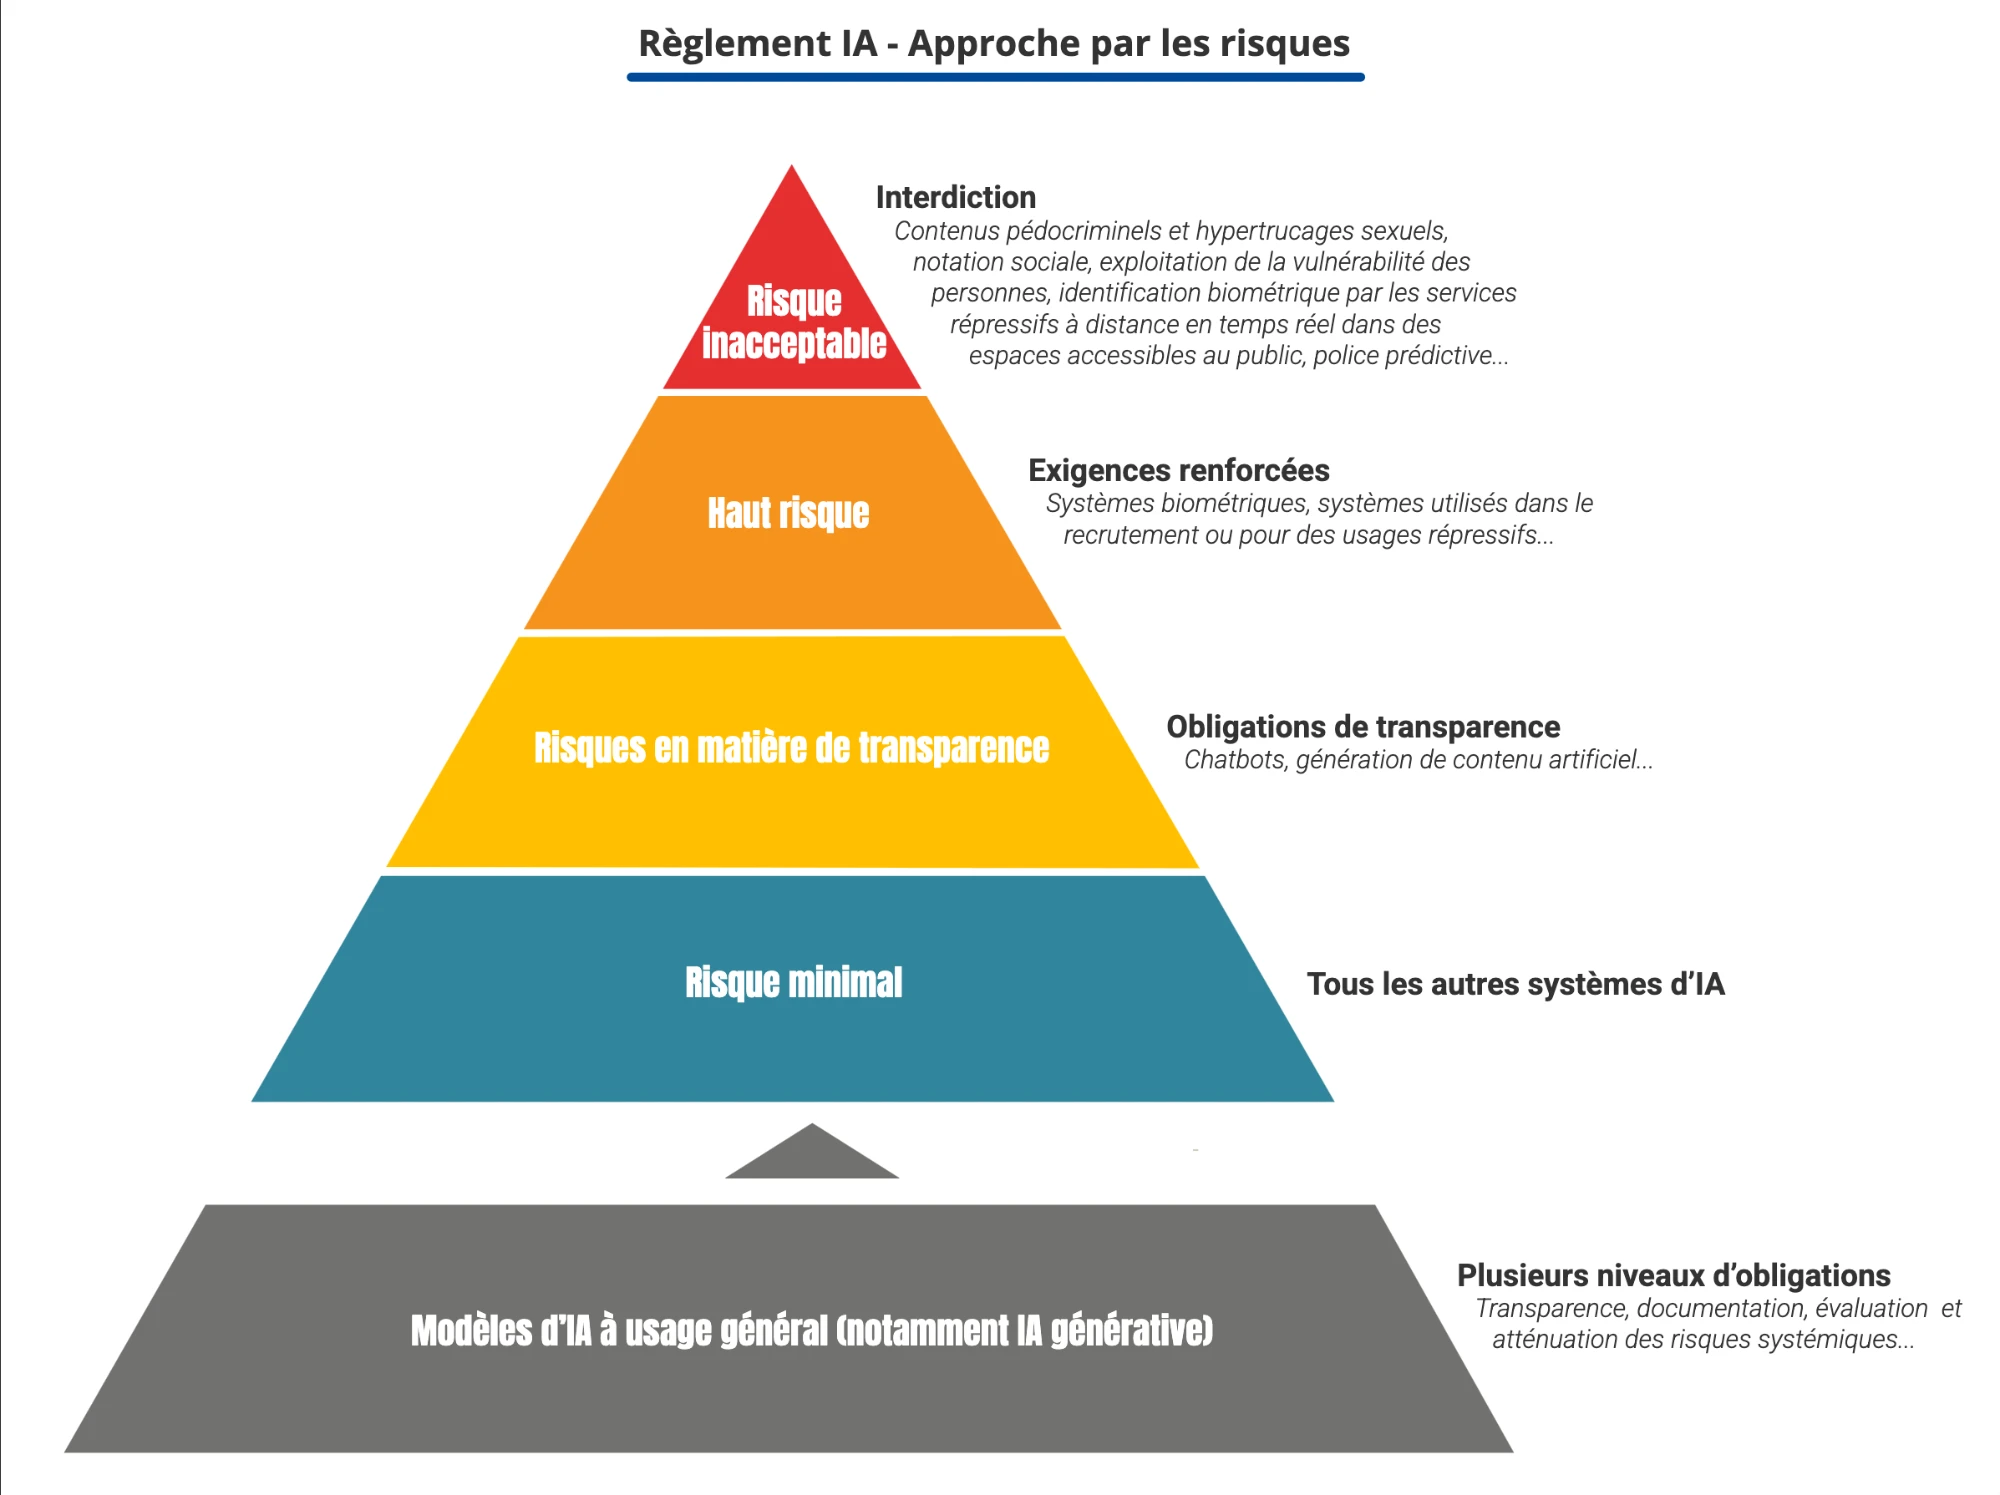
Interdit article 5, depuis le 2 février 2025
- Manipulation ou exploitation des vulnérabilités (âge, handicap, situation sociale) qui cause un préjudice important.
- Notation sociale.
- Reconnaissance des émotions au travail et dans l'enseignement, sauf motif médical ou de sécurité.
- Collecte non ciblée de visages sur internet ou en vidéosurveillance pour constituer une base de reconnaissance faciale.
- Catégorisation biométrique selon l'origine, les opinions, la religion ou l'orientation sexuelle.
- Police prédictive fondée uniquement sur le profilage, et identification biométrique en temps réel dans l'espace public par la police, sauf exceptions strictes.
- À partir du 2 décembre 2026 : génération d'images intimes non consenties et de contenus pédocriminels.
Haut risque article 6, annexes I et III
Deux familles. L'annexe I couvre l'IA composant de sécurité d'un produit déjà réglementé (dispositif médical, jouet, machine, ascenseur). L'annexe III couvre huit domaines d'usage :
- Biométrie
- Infrastructures critiques
- Éducation et formation professionnelle
- Emploi et gestion des travailleurs
- Accès aux services essentiels : aides sociales, crédit, assurance santé et vie, appels d'urgence
- Répression
- Migration, asile et contrôle aux frontières
- Justice et processus démocratiques
Le fournisseur doit gérer les risques, maîtriser la qualité des données, rédiger une documentation technique, journaliser automatiquement, prévoir un contrôle humain réel, tester l'exactitude et la robustesse, passer une évaluation de conformité et enregistrer le système dans la base de l'UE. Le déployeur suit la notice, affecte des humains compétents au contrôle, surveille le fonctionnement et informe les personnes. Certains déployeurs, comme les organismes publics, font aussi une analyse d'impact sur les droits fondamentaux (article 27).
Transparence article 50, depuis le 2 août 2026
- Un chatbot ou un agent informe la personne qu'elle échange avec une IA, sauf si c'est évident pour une personne normalement attentive.
- Le fournisseur marque les sorties générées (texte, image, audio, vidéo) dans un format lisible par machine. Une aide à la mise en forme standard en est exemptée. Les systèmes déjà sur le marché avant le 2 août 2026 ont jusqu'au 2 décembre 2026.
- Le déployeur signale un hypertrucage et un texte généré publié pour informer le public, sauf relecture éditoriale sous la responsabilité d'une personne.
- Le déployeur d'un système de reconnaissance des émotions ou de catégorisation biométrique informe les personnes exposées.
Risque minimal
Filtre anti-spam, recommandation de contenus, IA d'un jeu vidéo : la majorité des systèmes. Le RIA ne leur impose pas d'obligation propre, à part la maîtrise de l'IA de l'article 4 (former le personnel qui les utilise). Le RGPD et les autres règles continuent de s'appliquer.
Modèles à usage général chapitre V, depuis le 2 août 2025
Ces obligations pèsent sur OpenAI, Mistral, Alibaba et les autres fournisseurs de modèles. Elles ne vous concernent directement que si vous entraînez ou affinez un modèle et le mettez à disposition. Le code de bonnes pratiques de la Commission précise comment s'y conformer.
Classer un usage
Partez de l’usage prévu, pas du nom du modèle. Posez les questions dans l’ordre. Un système peut cumuler haut risque et transparence. La question des données personnelles se pose en parallèle, quelle que soit la réponse.
- 1. L'usage figure-t-il à l'article 5 ?Émotions au travail ou à l'école, notation sociale, manipulation…oui →Interdit
- 2. Annexe III, ou sécurité d'un produit de l'annexe I ?Exception de l'article 6.3 si le système ne pèse pas sur la décision. Jamais avec du profilage. Analyse à documenter.oui →Haut risquePeut cumuler la transparence
- 3. Échange-t-il avec des personnes ou génère-t-il du contenu ?oui →Transparence, art. 50
- non →Risque minimal : pas d'obligation propre du RIA
Ce schéma aide à se repérer. Les exceptions de chaque article restent à lire dans le texte.
Exemple : un assistant de révision pour lycéens
Un RAG répond aux questions des élèves à partir des cours certifiés par l’enseignant, avec citations. L’annexe III, point 3, vise en éducation quatre usages : décider de l’admission (a), évaluer les acquis d’apprentissage, y compris pour orienter le parcours (b), évaluer le niveau d’enseignement accessible (c), surveiller les examens (d). L’assistant n’en fait aucun. Il relève de la transparence : mention IA et marquage des réponses.
La ligne se franchit avec des fonctions qui semblent anodines dans un backlog : un quiz qui juge si l’élève a compris, un parcours adapté à ses erreurs, un score de maîtrise par élève pour l’enseignant. Chacune évalue les acquis ou oriente l’apprentissage, donc tombe dans le point 3 b. Une détection de la frustration ou de l’ennui tomberait, elle, dans l’interdit. Côté RGPD, l’élève est mineur : AIPD quasi certaine, et c’est l’établissement qui est responsable du traitement.
Les dates
Le RIA est entré en vigueur le 1er août 2024 et s’applique par étapes. L’Omnibus numérique sur l’IA (règlement 2026/1744, en vigueur le 27 juillet 2026) a repoussé les règles haut risque de seize mois pour l’annexe III et d’un an pour l’annexe I.
À retenir
- Les interdictions, la maîtrise de l'IA, les règles des modèles et la transparence s'appliquent déjà, par étapes depuis le 2 février 2025.
- Le report du haut risque n'autorise pas à attendre. Un produit qui vise l'annexe III doit prévoir ses journaux, son contrôle humain et sa documentation dès sa conception, et le RGPD s'applique déjà.
Le RGPD pour un dev
Le RGPD s’applique à chaque étape où passe une donnée personnelle : données d’entraînement, prompt, contexte injecté par un RAG, journaux, sortie du modèle, sauvegardes. Le responsable du traitement doit pouvoir prouver sa conformité. En pratique, c’est souvent le développeur qui fournit les éléments de cette preuve.
Les principes RGPD, article 5
- Finalité
- Un objectif précis, fixé avant de choisir l'outil. Réutiliser les données pour un autre objectif demande une analyse de compatibilité.
- Minimisation
- N'envoyer au modèle que ce dont la tâche a besoin.
- Exactitude
- Une sortie d'IA fausse sur une personne est une donnée inexacte à corriger.
- Conservation limitée
- Une durée par type de donnée, puis suppression effective.
- Sécurité
- Chiffrement, contrôle d'accès, journalisation, gestion des incidents (article 32).
- Transparence et loyauté
- Informer les personnes de façon claire, avant le traitement.
Les six bases légales RGPD, article 6
Consentement, contrat, obligation légale, intérêts vitaux, mission d’intérêt public, intérêt légitime. Un organisme public, comme un collège, s’appuie sur sa mission d’intérêt public. Une entreprise invoque souvent l’intérêt légitime, à condition de mettre en balance les droits des personnes.
Les droits des personnes RGPD, articles 12 à 22
Accès, rectification, effacement, limitation, portabilité, opposition. L’article 22 donne le droit de ne pas faire l’objet d’une décision entièrement automatisée qui produit un effet juridique ou similaire, comme un refus d’embauche sans intervention humaine.
Quand faire une AIPD RGPD, article 35
L’analyse d’impact est obligatoire si le traitement figure sur la liste publiée par la CNIL, ou s’il remplit au moins deux des neuf critères du CEPD : personnes vulnérables (mineurs, salariés), usage innovant comme l’IA, évaluation ou notation, décision automatisée, données sensibles, grande échelle, croisement de données, surveillance systématique, exclusion d’un droit ou d’un service. Un produit d’IA destiné à des élèves ou à des salariés remplit presque toujours deux critères.
Les transferts hors de l’UE RGPD, chapitre V
Appeler l’API d’un fournisseur américain transfère les données du prompt hors de l’UE. Vérifiez sur quoi le transfert repose : certification du fournisseur au Data Privacy Framework UE-États-Unis, clauses contractuelles types, ou traitement en région UE garanti par contrat. Un paramètre « zéro conservation » dans l’API ne dit rien du lieu de traitement.
Les chiffres
| Chiffre | Ce qu'il désigne | Source |
|---|---|---|
| 35 M€ ou 7 % | Amende maximale pour une pratique interdite | RIA, art. 99.3 |
| 15 M€ ou 3 % | Amende maximale pour les autres obligations, dont haut risque et transparence | RIA, art. 99.4 |
| 7,5 M€ ou 1 % | Amende maximale pour des informations inexactes données aux autorités | RIA, art. 99.5 |
| 20 M€ ou 4 % | Amende maximale pour les principes, bases légales, droits et transferts | RGPD, art. 83.5 |
| 10 M€ ou 2 % | Amende maximale pour les obligations d'organisation : registre, sécurité, sous-traitance, AIPD | RGPD, art. 83.4 |
| 72 h | Délai pour notifier une violation de données à la CNIL | RGPD, art. 33 |
| 1 mois | Délai pour répondre à une demande d'accès ou d'effacement, prolongeable de 2 mois | RGPD, art. 12 |
| 15 ans | Âge à partir duquel un mineur consent seul à un service en ligne, en France | Loi Informatique et libertés, art. 45 |
| 2 sur 9 | Critères du CEPD à partir desquels une AIPD est en principe requise | Lignes directrices du CEPD |
| 1025 FLOP | Calcul d'entraînement au-delà duquel un modèle est présumé à risque systémique | RIA, art. 51.2 |
| 8 domaines | Domaines d'usage à haut risque de l'annexe III | RIA, annexe III |
Les pourcentages portent sur le chiffre d’affaires annuel mondial. Le montant le plus élevé s’applique, sauf pour les PME et jeunes pousses, où le RIA retient le plus faible. Une amende maximale se prononce rarement, mais les deux textes permettent aussi d’ordonner l’arrêt d’un traitement ou le retrait d’un produit.
Dans le code
Une liste à relire avant la mise en production d’un produit qui utilise un modèle. Chaque ligne peut devenir un ticket.
Côté RIA
- Mention visible « réponse générée par une IA » dans l'interface.
- Marquage lisible par machine des sorties : attribut HTML ou en-tête pour du texte, manifeste C2PA ou filigrane pour une image.
- Note datée dans le dépôt : niveau de risque retenu, articles lus, raisons. Relue à chaque nouvelle fonction.
- Revue du backlog contre l'article 5 et l'annexe III avant d'ajouter un score, une évaluation ou une détection d'état émotionnel.
- Pour le haut risque : journaux automatiques exploitables (art. 12), interface qui permet à un humain de comprendre, contredire et arrêter le système (art. 14), tests d'exactitude et de biais versionnés.
Côté RGPD
- Aucune identité dans le prompt. Pseudonymiser ce qui peut l'être.
- Fournisseur de modèle réglé sans conservation ni entraînement, en région UE si possible, et contrat vérifié.
- Purge planifiée selon la durée fixée, y compris caches, journaux et sauvegardes.
- Commandes d'export et de suppression d'un compte, prêtes avant la première demande.
- Liste à jour des sous-traitants : hébergeur, API de modèle, monitoring, envoi d'e-mails.
- Journaux applicatifs sans contenu de prompt, ou avec une durée courte.
Documents à vérifier
Ouvrez le texte officiel quand une décision en dépend. Les articles de blog et les outils de vulgarisation datent vite : en septembre 2026, plusieurs affichent encore les dates d’avant l’Omnibus.
| Document | Pourquoi l'ouvrir |
|---|---|
| RIA consolidé au 27 juillet 2026 | Lire un article à jour. Version de lecture sans valeur juridique. |
| Règlement (UE) 2024/1689 | Le texte publié au Journal officiel, qui fait foi. |
| Règlement (UE) 2026/1744, Omnibus numérique sur l'IA | Nouvelles dates, article 4 assoupli, délai de marquage, nouvelle interdiction. |
| CNIL : premières questions-réponses sur le RIA | Le point de départ : pyramide, calendrier, articulation avec le RGPD. Mise à jour le 17 août 2026. |
| CNIL : recommandations IA et RGPD | Fiches pratiques pour développer un système d'IA : base légale, information, droits. |
| CNIL : utiliser une IA générative | Choisir un outil, confidentialité, charte interne. |
| CNIL : traitements pour lesquels une AIPD est requise | Savoir si l'analyse d'impact est obligatoire. |
| RGPD, règlement (UE) 2016/679 | Articles 5, 6, 12 à 22, 28, 32 à 35 pour un développeur. |
| Commission : obligations de transparence | Lignes directrices et code de bonnes pratiques sur l'article 50. |
| DGE : autorités françaises du RIA | Qui contrôle quoi en France. Projet de septembre 2025, à confirmer par une loi. |
Suivre les changements
- Créez un compte « Mon EUR-Lex » et une alerte sur le numéro CELEX 32024R1689. Chaque modification et chaque acte délégué y apparaîtra.
- L’article 7 permet à la Commission d’ajouter ou de modifier des usages de l’annexe III par acte délégué, sans nouveau règlement.
- L’article 6.5 prévoit des lignes directrices avec des exemples d’usages classés à haut risque ou non. Elles aident plus que le texte pour qualifier un produit.
- Les normes harmonisées préparées par le CEN et le CENELEC donneront la façon technique de prouver la conformité d’un système à haut risque.